
导读: 数字货币风险代码:钱包和合约里最容易丢钱的5个bug我审过不下两百个链上项目的源码,数字货币风险代码这四个字背后,藏着无数散户血汗钱的去向。智能合约里最隐蔽的坑是整数溢出。攻击者只需拿到一笔合法签名的r、s值,就能伪造任意交易,把合约里所有资金提走。调用打出去后账本还没改,对方合约立刻回调又转一次。...
数字货币风险代码:钱包和合约里最容易丢钱的5个bug
我审过不下两百个链上项目的源码数字货币风险代码:钱包和合约里最容易丢钱的5个bug,"数字货币风险代码"这四个字背后,藏着无数散户血汗钱的去向。今天把合约里最常踩的几个坑摊开来讲。
智能合约里最隐蔽的坑是整数溢出。Solidity 0.5版本之前编译器没有自动检查,一笔看似正常的转账,乘以个数乘数就直接溢出归零,余额被清空。DeFi项目里这类事故每年至少出现十几起,很多开发者上线前根本没做边界测试。
再来一个高频问题:ECDSA签名恢复公钥写错。攻击者只需拿到一笔合法签名的r、s值,就能伪造任意交易,把合约里所有资金提走。2022年某主流跨链桥因此蒸发超四亿美元,事后排查根因就那一行公式抄反了。
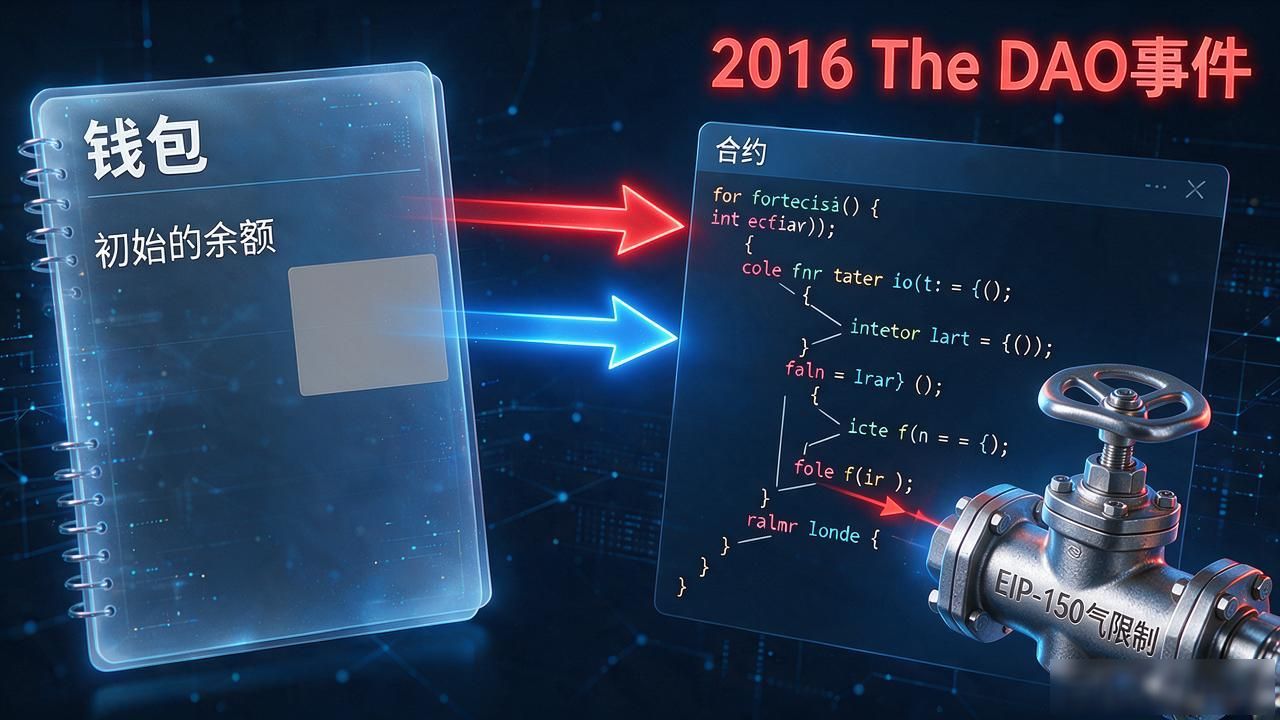
经典的重入漏洞——先执行外部转账,后更新内部余额。调用打出去后账本还没改,对方合约立刻回调又转一次。2016年The DAO事件丢掉6000万以太数字货币风险代码,本质就是这条顺序反了,后来EIP-150专门加了gas限制来堵这个口。
容易被忽略的还有预言机喂价被操纵。价格源一旦遭女巫攻击,合约判定错误就自动清算你的仓位。选预言机往往比审查合约逻辑本身更关键,很多中小项目图省事用单一节点报价,等于把后门留好了。
你手里那个钱包或DApp,敢不敢丢进审计框架跑一遍?
转载请注明出处:tp官方正版下载,如有疑问,请联系()。
本文地址:https://www.shcbhy.com/btaz/7888.html